- 28 de septiembre de 2026
- 10
El costo real de una brecha de seguridad en México: por qué las empresas pierden hasta 10 millones de dólares (y cómo recuperarse)
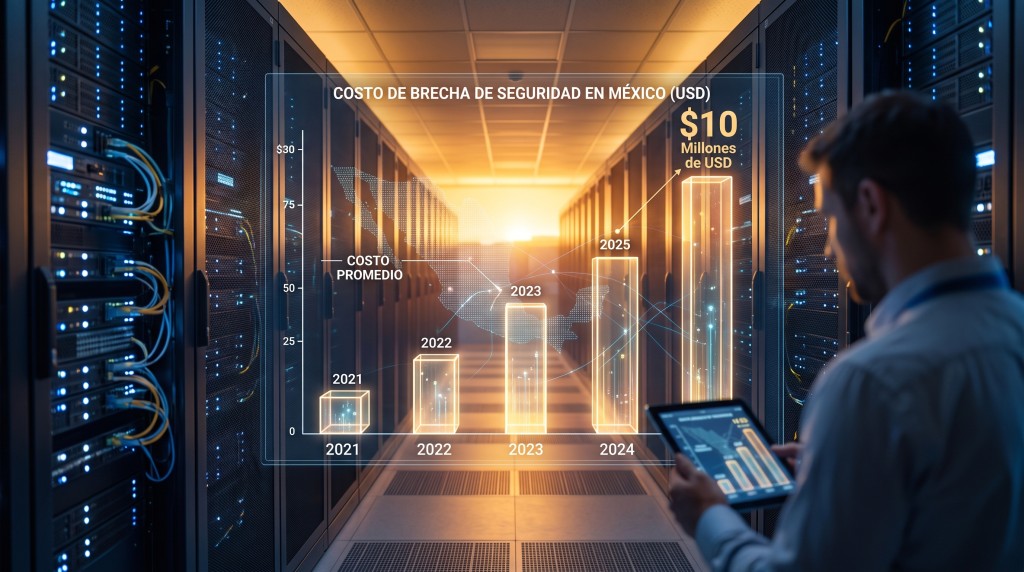
Para una empresa, el costo de un incidente de ciberseguridad no termina cuando se contiene la amenaza. La interrupción de operaciones, la pérdida de información y la recuperación de sistemas pueden extender el impacto financiero durante horas, días o incluso más tiempo. En México, esa factura puede ser devastadora: el 47% de las organizaciones reportó que el costo de su brecha de seguridad más dañina en los últimos tres años se ubicó entre 100 mil y 10 millones de dólares estadounidenses, según el estudio Digital Trust Insights 2026 de PwC México.
El 47% de las organizaciones mexicanas reportó que su brecha de seguridad más dañina costó entre 100 mil y 10 millones de dólares en los últimos tres años. Sin embargo, solo el 40% mide el impacto financiero de estos riesgos. La prevención no es suficiente: la capacidad de recuperación define la continuidad del negocio.
El dato ocurre en un contexto paradójico. Las empresas mexicanas están destinando más recursos a la protección digital —el 86% prevé incrementar su inversión en ciberseguridad durante 2026—, pero la mayoría no mide cuánto les costaría realmente un incidente. Solo el 40% cuantifica de manera exhaustiva el impacto financiero potencial de estos riesgos. La brecha entre la percepción del riesgo y la realidad financiera es, quizás, la vulnerabilidad más peligrosa que enfrentan los directivos mexicanos.
El panorama: México, uno de los países más atacados de América Latina
México se ha consolidado como uno de los blancos favoritos de los ciberdelincuentes en la región. Durante el primer semestre de 2026, alrededor de 52 empresas y entidades mexicanas fueron atacadas por programas maliciosos de secuestro de información, posicionando al país como el segundo de América Latina con el mayor número de ataques, concentrando cerca del 18% del total de las ofensivas regionales.
El informe Ransomware en LATAM – Primer Semestre de 2026 de SCILabs documenta que los incidentes de secuestro de datos aumentaron un 25.54% frente al semestre previo, con al menos 290 ataques formales en la región. El sector servicios (19.66%) es el más atacado debido a su alta dependencia de plataformas digitales para mantener la continuidad operativa, mientras que el gubernamental (11.72%) es blanco de interés por el valor estratégico de los datos ciudadanos y la infraestructura crítica.
Detrás de este repunte cuantitativo opera una transformación estructural en las tácticas del cibercrimen. El informe Compromise Report 2026 de Lumu Technologies advierte que los grupos extorsivos abandonaron los ataques "ruidosos" o de fuerza bruta para adoptar una estrategia de intrusión sigilosa conocida como low-and-slow. La premisa de la defensa perimetral ha quedado obsoleta: hoy las organizaciones deben asumir que el adversario ya se encuentra dentro de su red.
¿Cuánto cuesta realmente una brecha de seguridad?
El dato duro que arroja el estudio de PwC México es contundente: casi la mitad de las organizaciones mexicanas encuestadas reportó costos de entre 100 mil y 10 millones de dólares por su brecha más dañina en los últimos tres años. Pero esa cifra, aunque impactante, solo representa la punta del iceberg.
El costo de una brecha de seguridad se divide en dos categorías. Los costos directos incluyen el pago de rescates (cuando la empresa decide negociar con los atacantes), las multas regulatorias, las horas-hombre dedicadas a la contención y remediación, y los honorarios de consultoría forense. Los costos ocultos —con frecuencia subestimados— abarcan la interrupción de operaciones, la pérdida de clientes, el daño reputacional, la fuga de talento y las oportunidades de negocio perdidas durante el tiempo que la empresa permanece fuera de operación.
| Tipo de costo | Componentes | Visibilidad en el balance |
|---|---|---|
| Directos | Pago de rescates, multas regulatorias, horas-hombre de contención y remediación, honorarios de consultoría forense. | Alta · Se registran con relativa facilidad |
| Ocultos | Interrupción de operaciones, pérdida de clientes, daño reputacional, fuga de talento y oportunidades de negocio perdidas. | Baja · Rara vez se cuantifican |
El costo promedio para recuperarse de un ciberataque en México se estima en 1.35 millones de dólares, y el 70% de los rescates exigidos supera el millón de dólares. Más del 60% de las empresas reportó haber sido víctima de algún incidente digital en el último año, pero solo el 27% cuenta con servicios especializados de protección o recuperacion como los relacionados con recuperar datos de discos duros.
La paradoja mexicana: más inversión, menos medición
Las empresas mexicanas están respondiendo al aumento de amenazas con mayores presupuestos. El 86% de las organizaciones planea aumentar su inversión en ciberseguridad durante 2026, y se estima que el gasto empresarial en seguridad alcanzará los 1,476 millones de dólares, un incremento del 24% anual.
Sin embargo, la inversión sigue siendo insuficiente. Las empresas locales destinan en promedio solo un 3.4% de su presupuesto de TI a seguridad, una cifra que queda entre dos y cuatro veces por debajo del estándar global recomendado de entre 7% y 15%. Al mismo tiempo, IDC estima que la ciberseguridad puede absorber entre el 35% y el 50% del presupuesto de tecnologías de la información, dependiendo del sector.
La contradicción es clara: las organizaciones invierten más, pero no miden el retorno de esa inversión ni el costo real de un incidente. Solo el 40% cuantifica exhaustivamente el impacto financiero potencial de los riesgos cibernéticos. Sin esa medición, la asignación de recursos se convierte en una apuesta, no en una estrategia. Como se ha documentado en el análisis sobre capacitación y medición del impacto real en las organizaciones, lo que no se mide difícilmente se puede mejorar.
El error más común: confundir respaldo con recuperación
Una de las principales recomendaciones para las empresas es contar con copias actualizadas de sus datos críticos. Sin embargo, disponer de un respaldo no garantiza por sí mismo que la información pueda recuperarse después de un incidente. La estrategia debe considerar dónde se almacenan las copias, cómo están protegidas y si pueden restaurarse de manera efectiva cuando la operación lo requiere.
La regla 3-2-1 —mantener tres copias de la información, en dos medios distintos, con al menos una fuera del sitio principal— es un estándar ampliamente recomendado. Pero incluso esa metodología tiene límites en escenarios de ransomware moderno, donde los atacantes buscan activamente los respaldos para cifrarlos o destruirlos antes de lanzar la extorsión.
El caso del sector salud es ilustrativo. Las brechas de seguridad en este sector tienen un costo promedio de 7.42 millones de dólares a nivel global, según IBM, y en México la situación no es diferente. Cuando un hospital pierde acceso a sus sistemas de historiales clínicos, la interrupción no solo tiene un costo financiero: compromete la atención de pacientes, un tema que se aborda con frecuencia en la sección de salud empresarial.
En este punto, la distinción entre respaldo y recuperación se vuelve crítica. Un respaldo es una copia; la recuperación es la capacidad probada de restaurar esa copia en condiciones reales de operación. Un respaldo que nunca ha sido restaurado no ofrece certeza sobre su funcionamiento cuando ocurre una emergencia.
Cómo FixData cierra la brecha entre la prevención y la continuidad
En este escenario, donde la prevención puede fallar y los respaldos pueden ser insuficientes, la capacidad de recuperación se convierte en el último bastión de la continuidad del negocio. Es aquí donde FixData, laboratorio mexicano especializado en recuperación de información, aporta un valor diferencial.
FixData opera con más de 27 años de experiencia y más de 5,000 casos atendidos, especializándose en la recuperación de datos de discos duros, arreglos RAID, discos SSD, servidores, laptops, PCs y memorias flash. Su laboratorio cuenta con un cuarto limpio (clean room), un ambiente libre de polvo diseñado para manipular discos duros sin riesgo de contaminación —condición indispensable para recuperaciones que requieren apertura física del disco.
La empresa utiliza tecnología avanzada importada de países líderes en recuperación de datos, incluyendo el sistema PC-3000 diseñado por ACE Lab, así como herramientas provenientes de Rusia, Ucrania, Canadá, China, Polonia y otros mercados especializados. Para las empresas que enfrentan una brecha de seguridad, FixData ofrece:
- Servicio Express para urgencias, con atención a la brevedad posible (2 horas promedio). La revisión estándar, en cambio, tarda aproximadamente 1 día hábil para la mayoría de los casos.
- Protocolos de confidencialidad que garantizan que la información recuperada no será divulgada, alineados con las nuevas exigencias regulatorias en México.
- Garantía de 15 días para aclaraciones, con copia de la información recuperada resguardada durante ese periodo.
- Servicio Fix Plus, que incluye una guía para el envío del disco duro, disponible para clientes de cualquier parte de México.
- Modelo de alianza con talleres, técnicos y distribuidores que desean ofrecer recuperación de datos sin invertir en un laboratorio propio, en línea con las alianzas estratégicas entre talleres, aseguradoras y el sector empresarial.
Para los departamentos de IT y los directivos responsables de la continuidad del negocio, FixData representa la diferencia entre perder información permanentemente y recuperar la operación en el menor tiempo posible. Su enfoque complementa lo que ya se ha documentado sobre recuperación de datos empresariales y el costo de la pérdida de información.
El costo humano y reputacional: lo que no aparece en el balance
Más allá de las cifras, una brecha de seguridad tiene un costo humano y reputacional que rara vez se cuantifica en los informes financieros. La confianza del cliente es un activo irremplazable: una empresa que pierde los datos de sus clientes —números de tarjetas, direcciones, información médica— enfrenta no solo sanciones regulatorias, sino un daño reputacional que puede tardar años en repararse.
En México, la reforma a la Ley Federal de Protección al Consumidor aprobada por la Cámara de Diputados en marzo de 2026 establece que los datos personales de los consumidores serán considerados información reservada y confidencial. Las empresas que utilicen información como nombre, domicilio, teléfonos o correos con fines mercadotécnicos están obligadas a realizar su correcto uso e informar gratuitamente a cualquier persona que lo solicite si mantienen información sobre ella.
El incumplimiento de estas obligaciones no solo expone a las empresas a sanciones de la Procuraduría Federal del Consumidor, sino que agrava el impacto reputacional de una brecha. La protección de datos ya no es una decisión discrecional: es una obligación legal y una expectativa creciente de los consumidores. La comunicación clara y oportuna, como se explica en el artículo sobre comunicación organizacional, se vuelve determinante en la gestión de una crisis de esta naturaleza.
¿Qué puede hacer un directivo hoy? Cinco decisiones críticas
La evidencia es clara: prevenir un ataque es necesario, pero insuficiente. Las organizaciones también necesitan desarrollar capacidades para recuperar su información y restablecer sus operaciones. Estas son cinco decisiones que los directivos pueden tomar hoy:
- Medir el impacto financiero real de una brecha potencial. ¿Cuánto costaría a la empresa permanecer fuera de operación durante 24, 48 o 72 horas? ¿Qué clientes se perderían? ¿Qué obligaciones contractuales se incumplirían?
- Probar la recuperación, no solo el respaldo. Un respaldo que nunca ha sido restaurado no ofrece certeza. Realizar simulacros periódicos de restauración permite identificar fallos antes de que ocurra una emergencia real.
- Definir sistemas críticos y tiempos máximos de inactividad. No toda la información tiene el mismo valor. Identificar qué sistemas son prioritarios y cuánto tiempo puede permanecer detenida la operación es el primer paso para una estrategia de ciberresiliencia efectiva.
- Establecer un protocolo de actuación ante incidentes. ¿A quién se notifica? ¿Quién toma las decisiones? ¿Se negocia con los atacantes? Un protocolo claro reduce el tiempo de respuesta y minimiza el impacto.
- Identificar un aliado especializado en recuperación de datos. Cuando la prevención falla y los respaldos no son suficientes, contar con un laboratorio especializado puede marcar la diferencia entre la recuperación y la pérdida definitiva. FixData combina cuarto limpio (clean room), tecnología de punta y protocolos de confidencialidad para ofrecer esa última línea de defensa.
Conclusión: la recuperación como parte de la estrategia, no como último recurso
El estudio de PwC México deja una lección clara: las empresas mexicanas están invirtiendo más en ciberseguridad, pero la mayoría no mide el costo real de una brecha ni prueba su capacidad de recuperación. En un entorno donde los ataques son cada vez más sigilosos y las amenazas más sofisticadas, la pregunta que todo directivo debería hacerse no es solo "¿cómo evito un incidente?", sino "¿qué tan preparada está mi empresa para recuperarse cuando ocurra?".
La capacidad de volver a operar rápidamente debe formar parte de la estrategia tecnológica y de negocio. La prevención es el primer paso; la recuperación es lo que garantiza que la empresa siga en pie.
¿Tu empresa está preparada para recuperarse cuando la prevención falle?
FixData ofrece recuperación de datos empresariales con cuarto limpio (clean room), confidencialidad garantizada y atención a clientes de cualquier parte de México. Más de 27 años y 5,000 casos respaldan su especialización.
Solicita un pre-diagnóstico sin costo →Fuentes consultadas:
PwC México, Digital Trust Insights 2026 · SCILabs, Ransomware en LATAM – Primer Semestre de 2026 · Lumu Technologies, Compromise Report 2026 · IDC, Enterprise Storage & Security Spending · Cámara de Diputados, reforma a la Ley Federal de Protección al Consumidor (marzo de 2026) · FixData.